
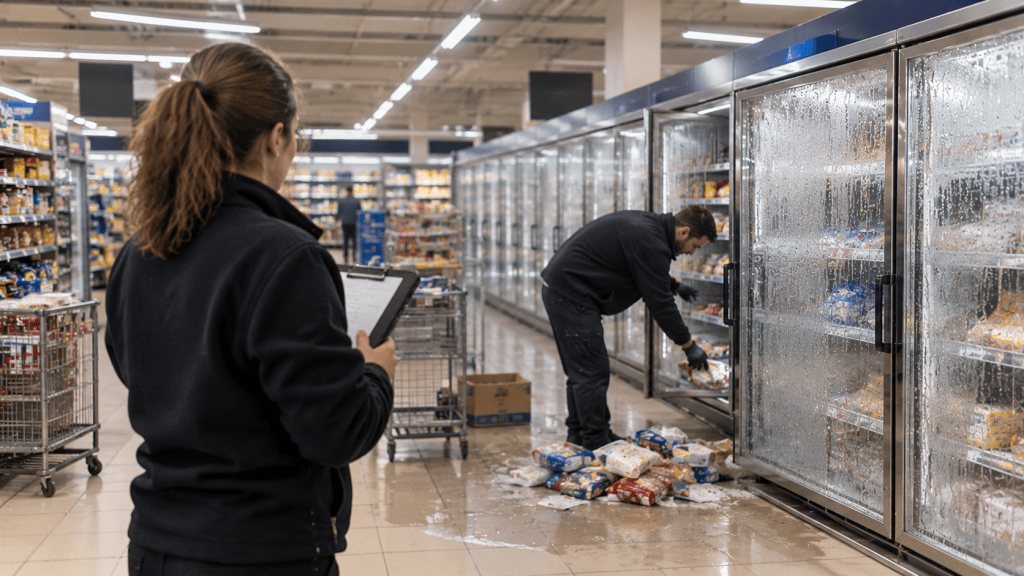
Ciberataque a supermercados por refrigeración: la cadena de frío europea bajo fuego
Lo que empezó en octubre como un incidente aparentemente local en Francia ya es un patrón multinacional. Hoy, 2 de noviembre de 2026, una nueva oleada de ciberataques contra sistemas de refrigeración industrial golpea a cadenas de supermercados en al menos cinco países europeos, con pérdidas millonarias y riesgo real para la seguridad alimentaria.
Ciberataque a supermercados por refrigeración: dos oleadas en Europa
La primera oleada se desencadenó entre el 11 y el 12 de octubre de 2026, cuando aproximadamente 700 supermercados franceses del grupo Les Mousquetaires (marcas Intermarché y Netto) sufrieron la manipulación remota de sus cámaras frigoríficas. El ataque, que se extendió a tiendas en Bélgica y Países Bajos, puso los equipos en modo «descongelación», con temperaturas que llegaron a los 50 °C y pequeños incendios en cuadros eléctricos.
Les Mousquetaires habló de pérdidas de «varias decenas de millones de euros a nivel nacional», y BFM-TV reportó 270.000 € solo entre dos tiendas de Alsacia. La fiscalía de París abrió una investigación formal (TIME, CNBC).
Al cierre de esta edición, 2 de noviembre de 2026, una segunda oleada golpea a más de 60 tiendas en Bélgica (Carrefour, Delhaize), Suecia (ICA Stockholm), Luxemburgo, Irlanda y Estonia. El gerente de ICA Stockholm declaró a Reuters que «todo está destruido», mientras Carrefour Bélgica calificó el impacto como «extremadamente limitado» y confirmó 15 tiendas afectadas de las más de 700 que opera en el país (TechCrunch, Forbes).
El denominador común, según los primeros reportes técnicos, son los controladores de refrigeración Danfoss expuestos directamente a internet.
El vector técnico: cuando el OT queda expuesto a internet
El patrón que investigan las autoridades es técnicamente sencillo, lo que lo vuelve inquietante. Los controladores industriales Danfoss —equipos OT (Operational Technology) diseñados para regular compresores, válvulas y ciclos de descongelación— quedaron accesibles desde la red pública, sin una segmentación clara entre la red operativa (OT) y la red corporativa (IT).
Sumado a esquemas de autenticación débiles o credenciales por defecto, cualquier atacante con la URL del panel y un diccionario de contraseñas pudo enviar comandos legítimos del propio equipo: activar la descongelación forzada, apagar el compresor o modificar los umbrales de temperatura. Para el controlador era una instrucción válida. Para el supermercado, el inicio de una catástrofe.
Este tipo de incidente ilustra la deuda técnica acumulada en el retail: dispositivos BMS (Building Management Systems) heredados, instalaciones de hace una década, firmware sin actualizar y accesos remotos improvisados durante la pandemia. Una conversación pendiente sobre seguridad IoT retail que acaba de volverse urgente.
Lo que estuvo en juego: cadena de frío, continuidad y reputación
Las pérdidas directas se cuentan por millones, pero el impacto va mucho más allá del inventario perdido:
- Seguridad alimentaria: una ruptura en la cadena de frío compromete carnes, lácteos y congelados, con riesgo sanitario para el consumidor final.
- Riesgo físico: los pequeños incendios en cuadros eléctricos reportados en Francia muestran que el daño puede escalar a infraestructura y personas.
- Continuidad operativa: una tienda sin refrigeración no es una tienda; cierres parciales por días afectan ingresos, abastecimiento y nómina.
- Reputación: la confianza del cliente en la marca —y en toda la categoría del retail de proximidad— sufre un golpe difícil de medir.
Y, para cerrar el círculo, hay un costo regulatorio inminente: NIS2 en la Unión Europea y marcos equivalentes en LATAM elevan la exigencia de notificación y responsabilidad frente a incidentes de este tipo.
Cómo Layrz habría detectado la anomalía a tiempo
Un incidente como el de los controladores Danfoss combina dos fallos: exposición de OT y ausencia de telemetría independiente. Una arquitectura de monitoreo inteligente de cadena de frío con Layrz habría permitido, en condicional, detectar la desviación antes de que se materializara el daño.
- Sensores de temperatura por cámara y pasillo transmitiendo telemetría continua al Layrz Hub en el edge, con muestreo cada pocos segundos y marca de tiempo auditable.
- Umbrales dinámicos y alertas push, email o SMS cuando la temperatura sube más de X °C durante más de Y minutos respecto a la línea base histórica de ese equipo.
- Reglas LCL (Layrz Control Language) para disparar acciones automáticas: aislar el equipo del controlador comprometido, notificar al equipo de guardia o abrir un ticket en el sistema de operaciones.
- Segmentación por diseño: los controladores OT no se exponen a internet; el Hub actúa como broker seguro con autenticación mutua y canal cifrado hacia la nube.
- Historización y dashboards para análisis forense post-incidente: trazabilidad completa de cada comando, lectura y alarma.
Descubre cómo Layrz Hub protege la cadena de frío — agenda una demo en layrz.com.
Esto no elimina el riesgo —ningún sistema lo hace—, pero puede reducir la ventana de detección de horas a segundos y evitar que una instrucción sospechosa llegue al equipo sin pasar por un control.
Checklist mínimo de defensa IoT para retail
Independientemente del proveedor que elijas, estas seis prácticas son el piso mínimo:
- Segmentar OT/IT: redes separadas, firewalls industriales y nunca exponer controladores directamente a internet.
- Inventariar dispositivos y firmware: saber qué hay conectado, en qué versión y con qué configuración de fábrica.
- Cerrar puertos expuestos: auditoría periódica con herramientas de descubrimiento externas e internas.
- MFA en consolas BMS: autenticación multifactor obligatoria en todo panel de gestión de edificio o refrigeración.
- Monitoreo 24/7 con alertas de desviación: telemetría independiente del propio controlador, con umbrales dinámicos y oncall real.
- Plan de respuesta a incidentes documentado: roles, contactos, flujos de aislamiento y comunicación con autoridades y clientes.
Conclusión
La ola de ciberataques a supermercados por refrigeración que atraviesa Europa en octubre y noviembre de 2026 no es un hecho aislado: es un aviso al retail global de que la convergencia OT/IT ya no es una conversación futura. La cadena de frío es infraestructura crítica y debe gestionarse como tal, con telemetría propia, segmentación estricta y respuesta ensayada.
La buena noticia es que las contramedidas existen y están disponibles hoy. Si tu operación depende de temperatura, humedad o cualquier variable industrial crítica, es el momento de revisar tu arquitectura antes de que la revise un atacante. Habla con nuestro equipo en layrz.com y evaluemos juntos tu postura de seguridad IoT para retail.


Deja una respuesta